Categoría: Uncategorized
-
Medidas de seguridad a adoptar por asesor | Grupocfi
El informe jurídico 0524/2009 de la AEPD resuelve la consulta planteada, sobre diversas cuestiones relativas al nivel de seguridad que habrá de implantarse sobre los ficheros relacionados con la actividad de asesoramiento fiscal, desarrollada por el consultante. En particular se consulta si los datos relativos a la asignación a la Iglesia Católica, donaciones deducibles efectuadas a ONG, grado de discapacidad, importe de la cuota sindical y matrimonio entre personas del mismo sexo, constituyen datos especialmente protegidos que exijan la adopción de medidas de seguridad de nivel alto.
-
¿Puedo utilizar WhatsApp profesionalmente? | Grupocfi
Whatsapp es una aplicación para móviles de reciente creación utilizada para enviar y recibir mensajes por Internet en los que se puede incluir cualquier tipo de información, incluidos datos de carácter personal.
¿WHATSSAPP PRIVADO O PROFESIONAL?
Además de para uso particular, esta aplicación suele utilizarse de manera profesional, debiendo de tenerse en cuenta ciertas medidas de seguridad exigidas por la LOPD, pues la descarga de esta aplicación en el móvil, implica que cualquier otro usuario que inserte tu número de teléfono en su agenda, tendrá acceso a datos personales como la foto del perfil, el estado descrito, la fecha y hora de la última utilización.
A raíz de la reciente sentencia del TSJUE de octubre de 2015, las empresas están preocupadas acerca de si pueden o no utilizar este tipo de aplicaciones para tratar datos referentes a su actividad empresarial o profesional, pues la comunicación de los datos a la organización con sede en EEUU es hoy ilegal sino está autorizada, pues no ofrece un adecuado nivel de protección.
¿QUIEN RESPONDE DE LOS DATOS QUE CIRCULAN POR WHATSAPP?
Teniendo en cuenta que cualquier entidad que recabe datos de carácter personal es responsable del tratamiento de los mismos, por lo que deberá ser prudente a la hora de enviar información a través de estas aplicaciones, pues si la misma llegase a terceros no autorizados, serán ellos los responsables ante la AEPD.
Por ello, la Agencia determina que la utilización de aplicaciones como Whatsapp no es recomendable respecto a la seguridad exigida por la LOPD y el RLOPD, y aconseja a todos los abogados y profesionales que manejen información sensible que NO utilicen estas aplicaciones de comunicación. -
Para que mi asesor me haga la contabilidad tengo que darle datos, ¿cómo lo regulo? | Grupocfi
El acceso a datos de carácter personal por parte de una entidad ajena al titular del fichero, es lo que se denomina un acceso a datos por cuenta de terceros y la entidad que accede a esos datos para prestar un servicio (en este caso, el asesor) es lo que se denomina un encargado del tratamiento.
-
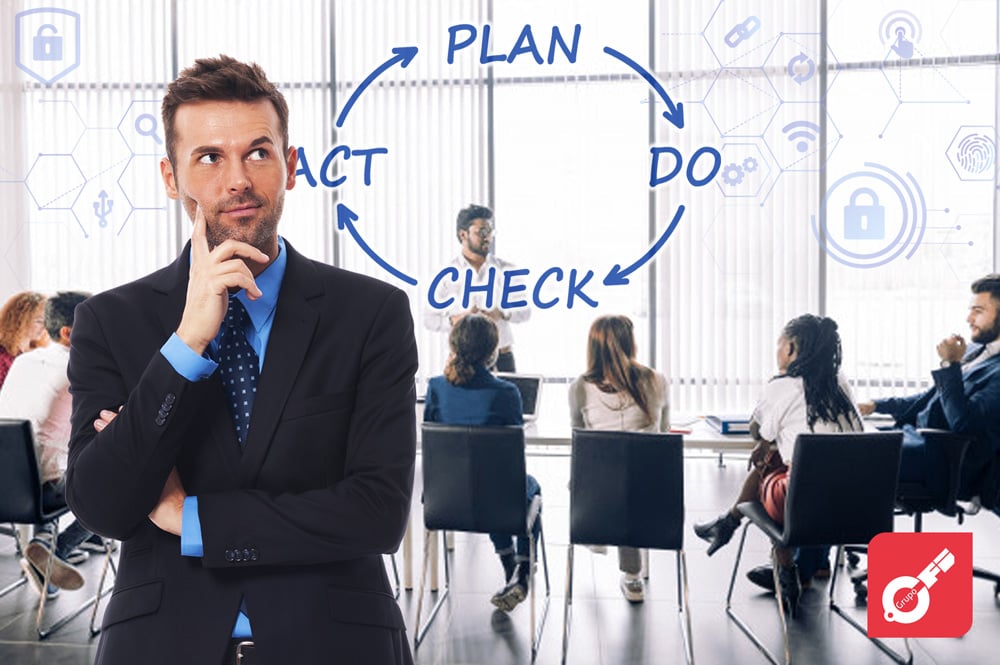
¿Cómo implantar la Norma ISO 27001 en mi organización? | Grupocfi
En el momento en que decidimos implantar un Sistema de Gestión de la Seguridad de la Información (SGSI) en nuestra organización, da igual el tamaño de esta, comienza un proceso que nos obliga a tomar decisiones que van a repercutir de forma positiva o negativa en toda la evolución del proyecto.
-
Subcontratación con empresa mexicana | Grupocfi
El informe 0352/2011 resuelve la consulta realizada por una empresa que desea subcontratar con una empresa mexicana una parte de las tareas y para ello ha ideado un procedimiento que somete a la consideración de la Agencia a efectos de determinar si puede considerarse como un procedimiento de disociación, de manera que no se aplique lo previsto en la normativa de protección de datos respecto de los movimientos internacionales de datos y de la figura de subencargado de tratamiento.
-
Archivado de documentación con datos personales | Grupocfi
El artículo 107 del RD1720/2007 establece que:
-
Sanción por recoger datos de menores sin consentimiento | Grupocfi
En el procedimiento sancionador PS/00339/2011 de la AEPD podemos ver la sanción que puede sufrir una entidad por recoger datos de menores de edad sin obtener el consentimiento paterno.
-
Suplantación de identidad en servicios de telecomunicaciones | Grupocfi
La contratación irregular en servicios de telecomunicaciones mediante suplantación de identidad, preocupa en gran medida a los ciudadanos, por lo que la AEPD y el Consejo de Consumidores y Usuarios recuerdan los pasos básicos que debe seguir un ciudadano que haya sido víctima de ello:
QUÉ HACER ANTE UNA SUPLANTACIÓN DE IDENTIDAD
1. Deberá presentarse una denuncia ante la Policía Nacional o la Guardia Civil por presunto fraude en la contratación.
2. Si consecuencia de la suplantación, se le estuviera exigiendo el pago de una deuda, el ciudadano podrá reclamar ante las Juntas Arbitrales de Consumo, presentar una reclamación ante la Oficina de Atención al Usuario de Telecomunicaciones o recurrir a los Tribunales de Justicia.
3. Si el ciudadano tiene constancia de que sus datos han sido incluidos en un fichero de morosidad por negarse a abonar ese servicio, deberá dirigirse al acreedor y exigir la cancelación de sus datos, pudiendo solicitar la tutela de la Agencia Española si los datos siguen incorporados al fichero de morosidad, a pesar de haberlo solicitado.
4. Si el ciudadano decide denunciar la suplantación de identidad ante la AEPD, deberá indicar el servicio cuya contratación se le atribuye, el número de línea asociada y aportar una copia de la reclamación enviada a la compañía.
PLAN SECTORIAL DE OFICIO EN CONTRATACIÓN DE SERVICIOS DE TELECOMUNICACIONES
Para detectar y paliar esta contratación irregular, la Agencia prevé poner en marcha un nuevo ‘Plan sectorial de oficio en contratación de servicios de telecomunicaciones’, en el cual elaborará unas guías útiles orientadas al ciudadano que versarán sobre las diferentes situaciones y los pasos que deben seguirse en cada caso.