El Reglamento General de Protección de Datos (RGPD) es una normativa europea que tiene como principal objetivo garantizar la protección de los datos personales de los ciudadanos de la Unión Europea. Su propósito fundamental es otorgar a las personas un mayor control sobre sus datos personales y regular cómo deben ser utilizados.
Categoría: Uncategorized
-
Gestión de brechas de datos personales, aspectos clave para cumplir con el RGPD
Introducción
En la era digital, la seguridad de los datos personales es un aspecto crítico para cualquier organización. El Reglamento General de Protección de Datos (RGPD) establece directrices claras sobre cómo deben gestionarse las brechas de datos personales, desde su detección hasta su notificación a las autoridades y afectados. Pero ¿qué es una brecha de datos? ¿Qué medidas deben adoptarse para prevenir y gestionar estos incidentes? ¿Cuáles son las figuras implicadas? ¡Sigue leyendo! A continuación, te contamos todas las claves.
¿Qué es una brecha de seguridad?
El RGPD define las brechas de datos personales como “todas aquellas violaciones de la seguridad que ocasionen la destrucción, pérdida o alteración accidental o ilícita de datos personales transmitidos, conservados o tratados de otra forma, o la comunicación o acceso no autorizados a dichos datos.” -
NIS2: Medidas para la gestión de riesgos de Ciberseguridad y Obligaciones de notificación
Introducción
La ciberseguridad se ha convertido en una prioridad crucial para proteger tanto a las entidades afectadas como a las personas en el entorno digital. Para reforzar la seguridad de los sistemas de redes e información, la Directiva NIS2 introduce una serie de medidas orientadas a mejorar la gestión de riesgos de ciberseguridad y garantizar una respuesta ágil ante incidentes. En este post, nos centraremos en las Medidas para la Gestión de Riesgos de Ciberseguridad y Obligaciones de Notificación, conforme a la Directiva NIS2.
-
¿Qué debe tenerse en cuenta desde la perspectiva del derecho a la protección de datos en el registro de la jornada laboral?
El control horario del personal laboral es una obligación legal para todas las organizaciones, pero su implementación debe ajustarse a la normativa de protección de datos. Desde la recopilación hasta el almacenamiento y uso de la información, es esencial garantizar la privacidad de los trabajadores y evitar posibles vulneraciones de sus derechos.
-
La figura del Delegado de Protección de Datos: ¿qué sujetos están obligados a designar un DPD?
En la era digital, donde los datos personales se han convertido en uno de los activos más valiosos, garantizar su protección no es solo una buena práctica, sino una obligación. El Reglamento General de Protección de Datos (RGPD) establece normas estrictas sobre cómo las organizaciones deben gestionar y proteger la información personal. En este contexto, surge una figura clave: el Delegado de Protección de Datos (DPD).
-
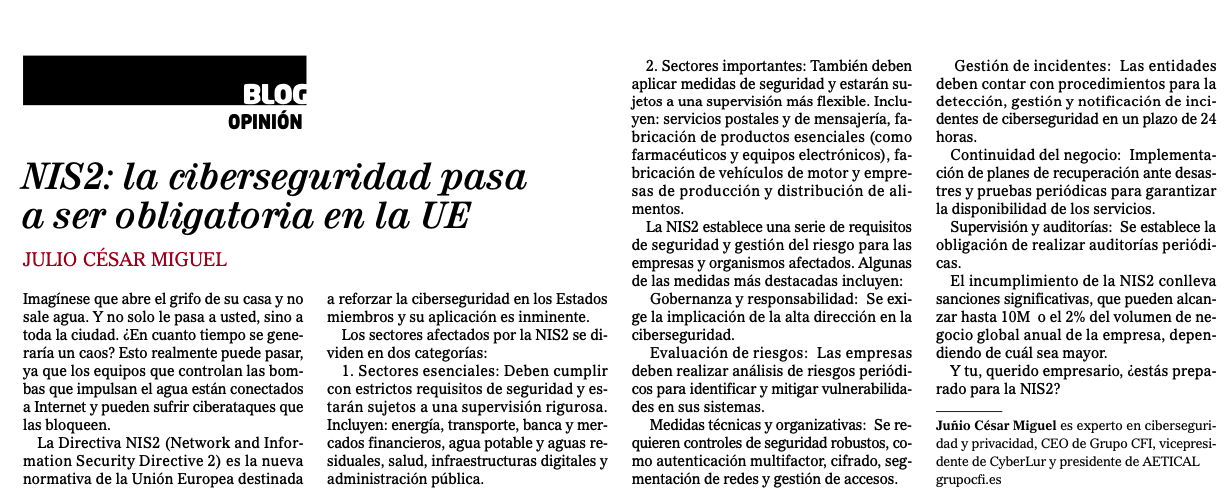
NIS2: la ciberseguridad pasa a ser obligatoria en la UE
Imagínese que abre el grifo de su casa y no sale agua. Y no solo le pasa a usted, sino a toda la ciudad. ¿En cuanto tiempo se generaría un caos? Esto realmente puede pasar, ya que los equipos que controlan las bombas que impulsan el agua están conectados a Internet y pueden sufrir ciberataques que las bloqueen.
-
¿Cómo informar al personal del trabajo sobre el uso de una aplicación para registrar la jornada laboral?
Cada vez más empresas utilizan aplicaciones de geolocalización para registrar la jornada laboral de su personal. Esto ayuda a cumplir con la normativa laboral, pero también debe respetar la privacidad y los derechos de los trabajadores.
-
NOTIFICACIÓN DE INCIDENTES NIS2
En España, la implementación de la Directiva NIS2 establece procedimientos claros para la notificación de incidentes de ciberseguridad que afecten a operadores de servicios esenciales y proveedores de servicios digitales. A continuación, te detallo cómo funciona este marco regulatorio en el país: -
¡Feliz Navidad!
Un año más tengo el placer de dirigirme a ti con estas palabras previas a las esperadas fiestas navideñas.
-
Subvención concedida (PROTECOM)
Tenemos el placer de informar de que nos ha sido concedida la siguiente subvención, destinada a la financiación de los proyectos incluidos en la inversión 4 «Emprendimiento y microempresas» del componente 23 «Nuevas políticas públicas para un mercado de trabajo dinámico, resiliente e inclusivo» en el marco del PRTR de Castilla y León (PROTECOM).