La seguridad debe ser una de las principales preocupaciones cuando la red privada de tu empresa se conecta a Internet.
Categoría: Uncategorized
-
Acceso a los datos de personas fallecidas | Grupocfi
El informe 0523/2010 de la AEPD resuelve la consulta planteada sobre la posibilidad de acceso por un investigador privado al expediente de un médico fallecido hace ya veinticinco años, y si puede fotocopiarlo o fotografiarlo, de acuerdo con lo dispuesto en la Ley Orgánica 15/1999, de 13 de diciembre, de Protección de Datos de Carácter Personal (LOPD) y a su Reglamento de desarrollo, aprobado por el Real Decreto 1720/2007, de 21 de diciembre.
-
¿La normativa sobre protección de datos es antigua, o es de reciente creación? | Grupocfi
Respecto a la evolución de la normativa sobre protección de datos, hemos de destacar las siguientes fechas:
-
Uso alternativo de datos de domiciliaciones | Grupocfi
El informe 0070/2013 de la AEPD da respuesta a la consulta planteada sobre si los resulta conforme a la LOPD el que una entidad financiera haga uso de la información que figura en los recibos domiciliados para el abono de la prima de un determinado seguro y que le son remitidos por un mediador con la finalidad de ofrecer los seguros que comercializa a través de sus acuerdos, habiéndose recabado para ello el consentimiento de los clientes o si el uso de tales datos queda exclusivamente limitado a la finalidad de proceder al abono de dichos recibos no pudiendo emplearse dicha información para ninguna otra finalidad, ni siquiera con el consentimiento del cliente para ello.
-
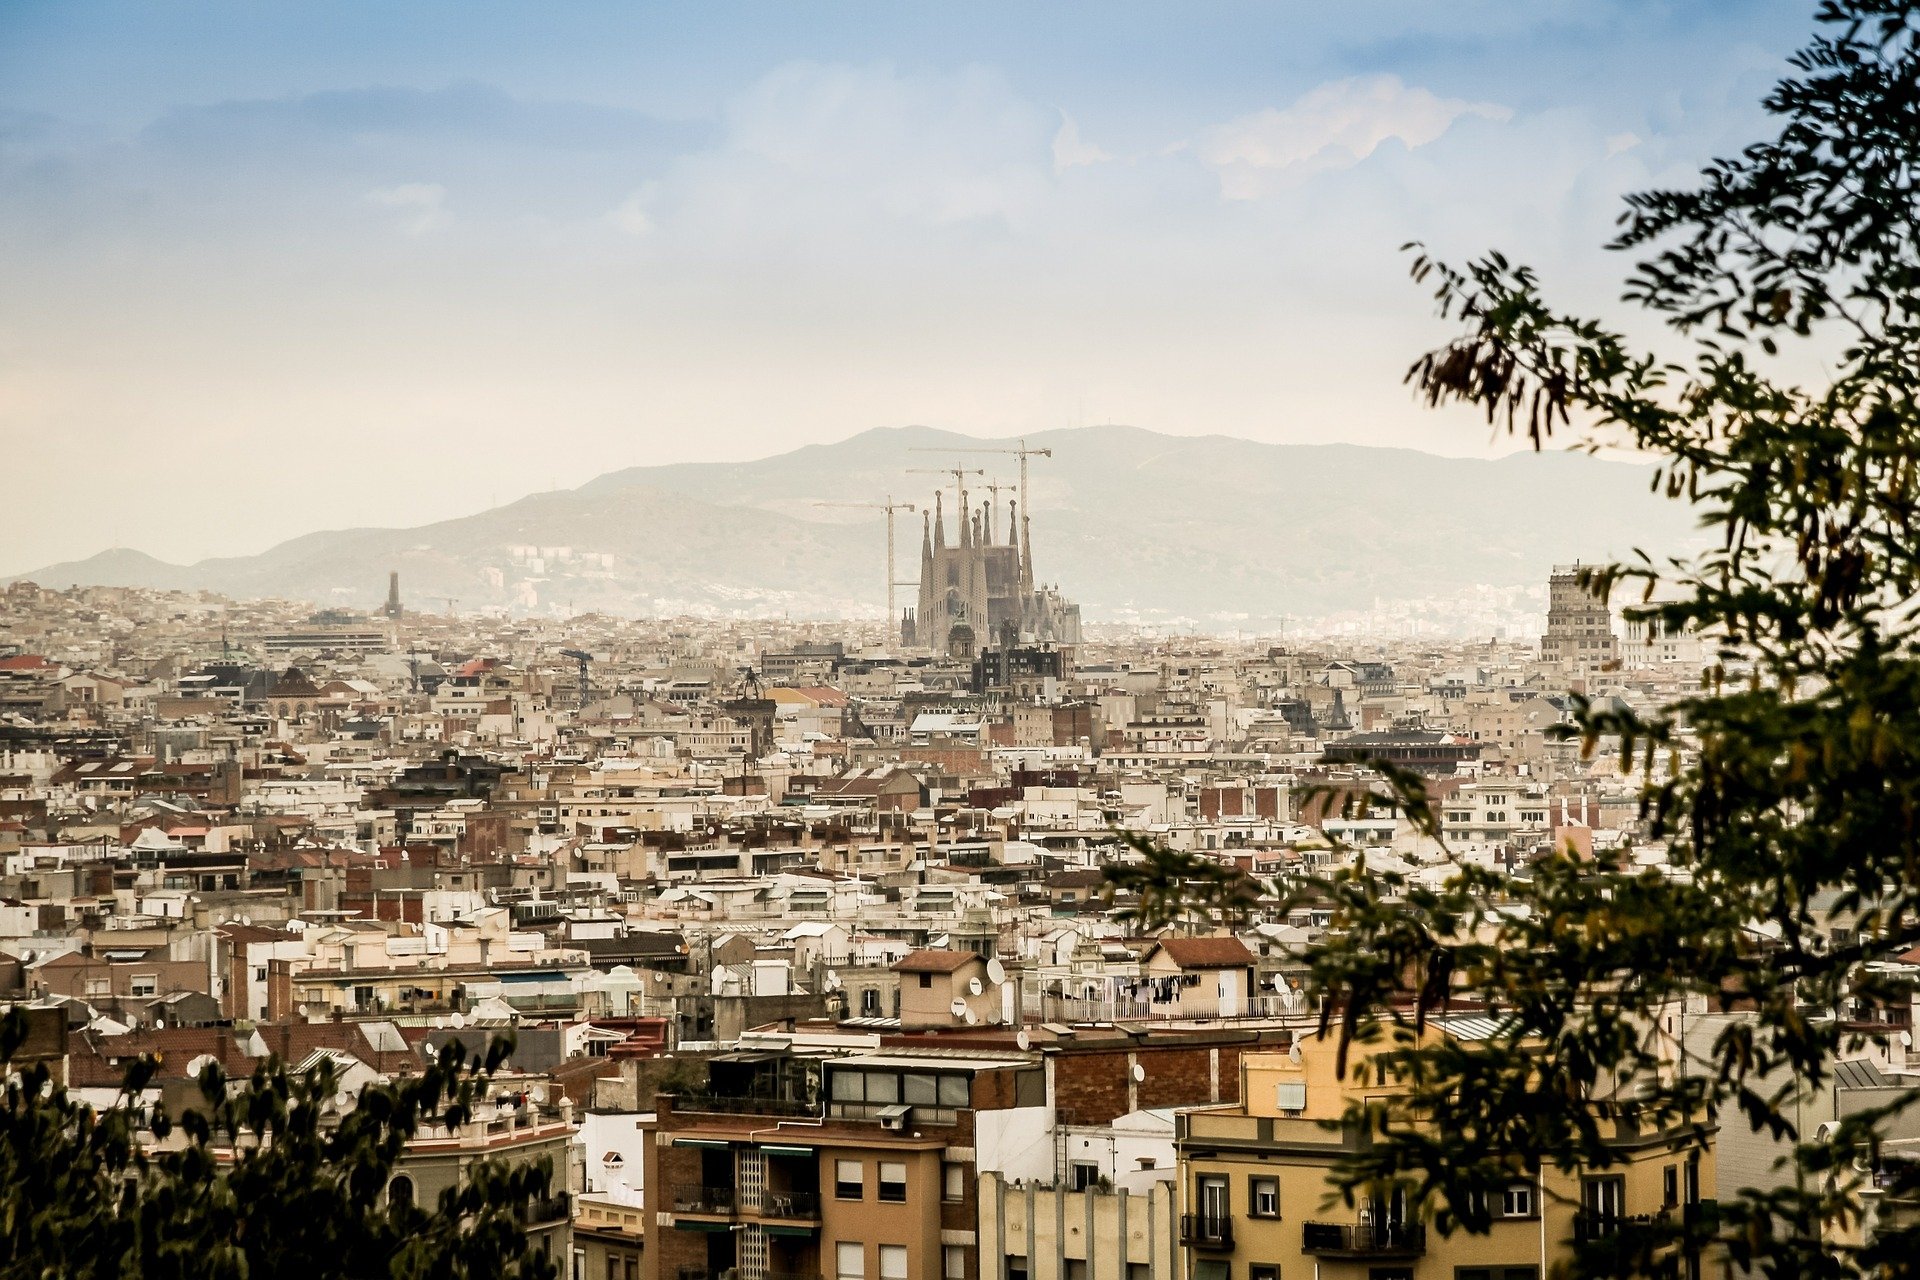
Visionado de panorámicas y LOPD | Grupocfi
En el informe 0153/2014 se plantea ante la AEPD si las imágenes tomadas por una cámara que graba panorámicas de una ciudad o de un paisaje, en las que pueden aparecer personas de forma accesoria y difícilmente reconocibles, se encuentran sometidas a la Ley Orgánica de Protección de Datos 15/1999.
LA IMAGEN ES COMO DATO DE CARÁCTER PERSONAL
De todos los conocedores de la LOPD es sabido que las imágenes de personas físicas es un dato de carácter personal. No así las de animales, paisajes, edificios…
Así lo dispone el artículo 5, f) del RD 1720/2007 el cual considera como datos personales, cualquier información gráfica o fotográfica concerniente a personas físicas identificadas o identificables.
Asimismo, este artículo en su apartado o) define como persona identificable a toda persona cuya identidad pueda determinarse, directa o indirectamente, mediante cualquier información referida a su identidad física, fisiológica, psíquica, económica, cultural o social. Y establece que una persona física no se considerará identificable, si dicha identificación requiere plazos o actividades desproporcionados.
La duda se plantea cuando en la fotografía de una panorámica, aparecen también personas. ¿Están sometidas estas fotografías a la LOPD?
IMPRESCINDIBLE QUE LA PERSONA SEA IDENTIFICADA O IDENTIFICABLE
La AEPD ha resuelto esta consulta en diversas ocasiones, con un criterio único, cual es el de que siempre y cuando las cámaras no dispongan de zoom u otras herramientas que permitan aproximar la imagen a los transeúntes de forma que los mismos pudieran resultar identificados, no se estaría procediendo al tratamiento de datos de carácter personal, por lo que no serían de aplicación las normas de protección de datos. -
Qué hago si un empleado roba los datos de mi empresa? | Grupocfi
Uno de los mayores riesgos que pueden afectar a la seguridad de los datos en una organización son los propios usuarios con acceso a datos dentro de la misma.
¿Quién no ha oído hablar alguna vez de un amigo, un conocido, un cliente, a quien un empleado al que han despedido o ha solicitado baja en la empresa, se ha ido llevándose con él la base de datos de clientes? ¿Qué puedo hacer?
EL RESPONSABLE HA DE APLICAR MEDIDAS DE SEGURIDAD EN LA EMPRESA
Para evitar o reducir estos posibles riesgos, el responsable del tratamiento tiene que adoptar una serie de medidas de seguridad preventivas respecto a sus datos:
– Deberá informar y acreditar que todo su personal con acceso a datos, conoce el deber de secreto y confidencialidad de los datos personales a los que pudiera tener acceso para el desempeño de sus funciones. Así, podrá probarse la responsabilidad del empleado frente a la infracción, pudiendo ejercer las acciones disciplinarias y legales que correspondan.
– Deberá definir las funciones y obligaciones de cada empleado con acceso a datos y establecer las autorizaciones delegadas por el responsable, dejando constancia de ello en el Documento de Seguridad.
– Deberá adoptar las medidas de seguridad necesarias para que los trabajadores conozcan las normas de seguridad que afectan al desarrollo de sus tareas.
EL EXTRABAJADOR SE HA IDO LLEVÁNDOSE MIS CLIENTES
Una vez robados los datos, no es recomendable que la empresa afectada se dirija ante la AEPD, pues esta protege los derechos e intereses de las personas físicas frente a los responsables, no protegiendo a estos; de modo que no queda otra opción que acudir ante los tribunales ordinarios para que pongan solución a la situación. -
Tratamientos de datos prohibidos por Ley Orgánica de Protección de Datos | Grupocfi
Como sabemos, la LOPD regula el tratamiento de datos personales realizado por las entidades (tanto públicas como privadas), empresas y organizaciones (asociaciones, fundaciones, etc.).
-
¿Puedo tener varios Documentos de Seguridad? | Grupocfi
Tal y como establece el RD1720/2007, el responsable del fichero o tratamiento, deberá elaborar un Documento de Seguridad que recogerá las medidas de índole técnica y organizativas acordes a la normativa de seguridad vigente, y será de obligado cumplimiento para el personal con acceso a los sistemas de información.
-
Sanción por no cumplir las medidas de seguridad establecidas en la Ley | Grupocfi
En el procedimiento sancionador PS/00076/2011 de la AEPD vemos la sanción que sufre una entidad por no tener implantadas las medidas de seguridad que exige la LOPD.
-
¿En qué beneficia a mi organización cumplir con la Ley Orgánica de Protección de Datos de Carácter Personal? | Grupocfi
BENEFICIOS DE CUMPLIR CORRECTAMENTE CON LA LOPD
Los beneficios de cumplir correctamente la LOPD para la empresa, (aparte de evitar cuantiosas sanciones) son diversos: