El momento más importante en el correcto cumplimiento de la protección de datos es el momento de la recogida de los datos.
Autor: admin
-
Sanción por no atender derecho de cancelación | Grupocfi
En la resolución R/03169/2012 de la AEPD se puede ver la sanción que puede sufrir una organización por no atender adecuadamente el ejercicio de un derecho.
-
Sanción por enviar mails sin ocultar resto de destinatarios | Grupocfi
En el procedimiento sancionador PS/00565/2011 de la AEPD podemos ver la sanción que puede sufrir una entidad por enviar correos electrónicos a varios destinatarios sin ocultar la cuenta de correo de los demás destinatarios.
-
¿Qué es la Ingeniería Social? | Grupocfi
La Ingeniería Social es un conjunto de acciones que se realizan con el fin de obtener información a través de la manipulación de usuarios legítimamente autorizados para acceder a la misma.
-
¿Qué son las cookies y qué relación tienen con la protección de datos? | Grupocfi
Una cookie es una pequeña información enviada desde un sitio web que se almacena en el navegador del usuario con el fin de que, entre otros, el responsable pueda consultar y analizar los hábitos de navegación del usuario.
-
Evaluación de impacto y nuevo Reglamento de Protección de Datos | Grupocfi
La evolución en el tratamiento de la información personal consecuencia del desarrollo de las nuevas tecnologías, está originando el uso intensivo de los datos personales lo que provoca un fuerte impacto en la vida privada de los ciudadanos.
-
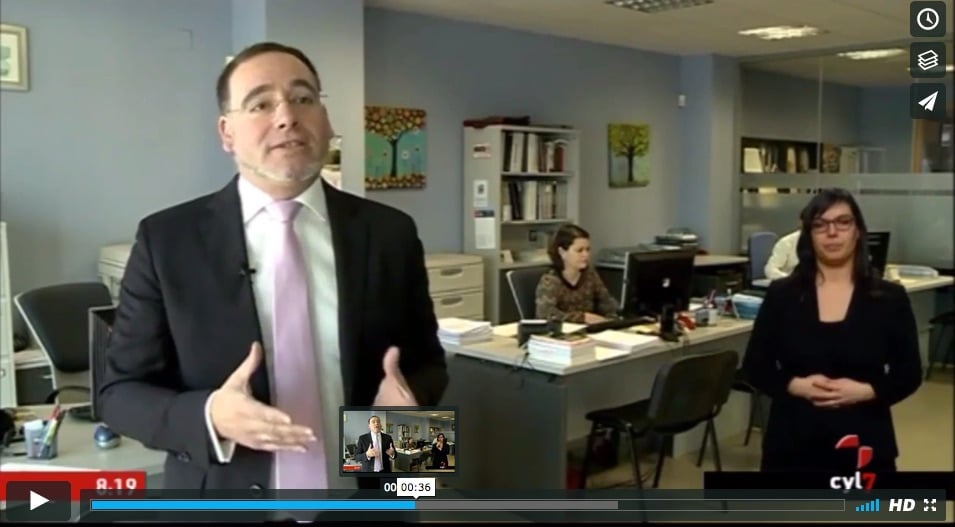
Grupo CFI en televisión | Grupocfi
Noticia que se ha emitido el 7 de febrero de 2017 en el canal Castilla y León 7 respecto al Sello de Ciberseguridad para Organizaciones en el que recientemente se ha certificado Grupo CFI y que está llamado a ser un referente europeo en la certificación de la ciberseguridad.
-
Sanción por cesión de datos personales entre clínicas sin consentimiento del cliente | Grupocfi
En el procedimiento sancionador PS/00387/2014 de la AEPD podemos ver la sanción que sufren dos clínicas de estética, una de las cuales (P.L. SL) adquirió la base de datos de clientes de la otra (S.E.N. SL) mediante un contrato, con motivo del cese de actividad de la segunda y sin haber informado previamente a los afectados.
-
La prestación de servicios sin acceso a datos personales | Grupocfi
Siempre que una empresa externa, con objeto del desempeño de su servicio pueda tener acceso a datos personales (por ejemplo, servicios de limpieza o de seguridad) es preciso firmar un contrato de prestación de servicios sin acceso a datos personales.
-
¿En caso de tener una inspección por parte de la AEPD, qué es lo que pueden hacer los inspectores? | Grupocfi
INSPECCIONES DE LA AEPD: POTESTADES DEL ORGANO INSPECTOR
La AEPD puede realizar inspecciones de oficio o a instancias de los afectados, recabando tanta información como necesiten para el cumplimiento de sus cometidos.
Los inspectores de la AEPD podrán:
o Solicitar la exhibición o el envío de documentos y datos, así como examinarlos en el lugar que se encuentren.
o Acceder a los locales donde se encuentran los soportes con datos, así como inspeccionar los soportes y equipos.
o Requerir el pase de programas y examinar la documentación pertinente al objeto de determinar, en caso necesario, los algoritmos de los procesos que tratan los datos.
o Examinar los sistemas de transmisión y acceso a los datos.
o Realizar auditorías de los sistemas informáticos con miras a determinar su conformidad con las disposiciones de la LOPD.
EL RESPONSABLE ESTARÁ A DISPOSICION DE LA AUTORIDAD INSPECTORA
El responsable del fichero estará obligado a permitir el acceso a los locales en los que se hallen los ficheros y los equipos informáticos previa exhibición de la autorización expedida por el Director de la AEPD.
La obstrucción al ejercicio de la función inspectora de la AEPD es una infracción tipificada como grave con sanción de entre 40.001 y 300.000 €.
Los funcionarios que ejercen la inspección tienen consideración de autoridad pública en el desempeño de sus cometido